Статьи Nazara
Что настроить на VPS после покупки
Что проверить на новом VPS до запуска проекта: административный доступ, обновления, firewall, резервные копии, мониторинг и восстановление.
 АвторЮлия Назарова
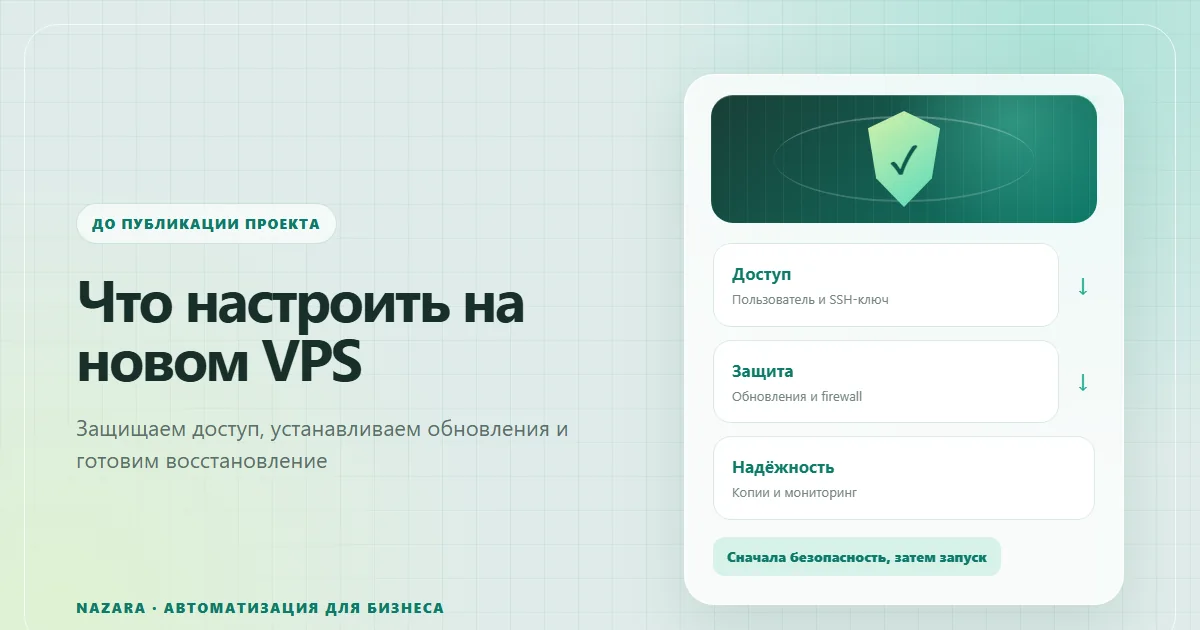
Доступ к новому VPS означает, что сервер уже находится в интернете, но ещё не подготовлен к размещению проекта. До публикации сайта, бота или приложения нужно закрыть лишний доступ, установить обновления и продумать восстановление.
Защитить административный доступ
Первый вход часто выполняется с учётной записью администратора. Для постоянной работы создайте отдельного пользователя, выдайте ему только необходимые права и настройте вход по SSH-ключу. Ключ подтверждает доступ без передачи пароля при каждом подключении.
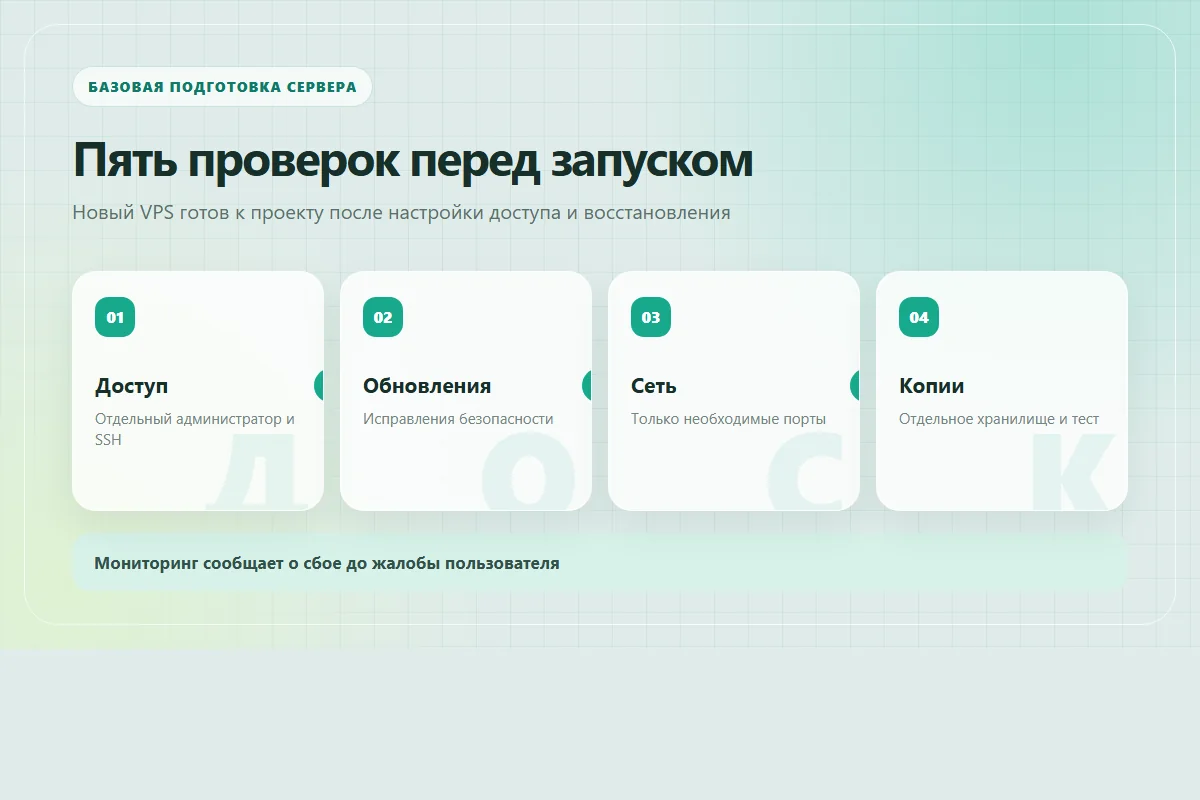
Не отключайте вход по паролю или доступ администратора, пока не убедились во второй сессии, что новый пользователь действительно подключается и может выполнять нужные административные действия. Ошибка в настройке SSH способна оставить владельца без удалённого доступа.
Ubuntu описывает настройку сервера OpenSSH и варианты аутентификации в официальной документации. Конкретные параметры нужно проверять для установленной версии системы.
Настроить обновления
Обновите список пакетов и установленные компоненты до размещения приложения. Затем определите порядок регулярных обновлений. В Ubuntu пакет unattended-upgrades может автоматически устанавливать исправления безопасности; правила и журналы его работы описаны в документации Ubuntu Server.
Автоматическое обновление не отменяет контроля. Некоторые изменения требуют перезапуска службы или сервера, поэтому для важного проекта нужны окно обслуживания, проверка после обновления и понятный путь отката.
Оставить только нужные порты
Откройте только те сетевые порты, которые используются проектом. Обычно административный SSH-доступ и публичные веб-порты настраиваются отдельно. База данных не должна быть доступна всему интернету, если к ней обращается только приложение на том же сервере.
Для Ubuntu стандартным простым интерфейсом управления межсетевым экраном является UFW. Перед его включением обязательно разрешите используемый SSH-порт и проверьте правила: иначе можно потерять соединение. Основные команды и ограничения приведены в официальном руководстве по firewall.
Подготовить резервные копии
Резервная копия должна отвечать на три вопроса: что сохраняется, куда и как часто. Для приложения это могут быть база данных, загруженные файлы, конфигурация и сведения, необходимые для повторного развёртывания.
Не храните единственную копию рядом с исходными данными на том же VPS. Ошибка администратора, повреждение диска или потеря доступа затронут оба экземпляра. Копию нужно вынести в отдельное хранилище и периодически проверять восстановлением на тестовой площадке.
Вынесите копии за пределы рабочего VPS
Если отдельного места для копий ещё нет, можно открыть заказ резервного хранилища AdminVPS. Перед выбором посчитайте фактический объём данных, количество поколений и запас на рост.
Проверять работу сервера
Минимальный контроль включает свободное место, использование памяти и процессора, доступность сайта или приложения, срок действия TLS-сертификата и ошибки в журналах. Уведомление должно приходить туда, где его заметит ответственный человек.
После перезагрузки проверьте, что нужные службы запускаются автоматически. Отдельно протестируйте основной пользовательский сценарий: открыть сайт, отправить тестовое сообщение боту или выполнить безопасную проверочную операцию в приложении.
Короткий порядок действий
- Сохранить выданные данные доступа в защищённом месте
- Создать отдельного администратора и проверить SSH-ключ
- Установить обновления и определить дальнейший порядок их применения
- Закрыть ненужные сетевые порты
- Настроить отдельные резервные копии
- Добавить мониторинг и уведомления
- Разместить проект и проверить его после перезагрузки
Интерактивный чек-лист
Готов ли сервер к запуску проекта
Отмечайте пункты после реальной проверки. Состояние сохранится в этом браузере, и к списку можно будет вернуться.
Эта последовательность снижает риск потерять доступ или данные в первые дни работы. Для сервера с персональными данными, платежами или критичными бизнес-процессами базового списка недостаточно: схему защиты должен проверить системный администратор или специалист по информационной безопасности.