Статьи Nazara
Как хранить и заменять ключи приложения на VPS
Как хранить API-ключи, токены и пароли на VPS: отделить секреты от frontend и репозитория, ограничить доступ, проверить журналы и подготовить замену.
 АвторЮлия Назарова
Ключи API, токены ботов и пароли базы на VPS нужно хранить отдельно от исходников и публичных файлов, выдавать только нужному процессу и уметь заменять. Файл .env помогает организовать настройки, но не шифрует их и не защищает от публикации сам по себе. После этой статьи Вы сможете составить карту секретов проекта, проверить доступ и подготовить безопасную замену ключа.
Материал предназначен владельцу небольшого приложения или бота. Здесь нет универсальной команды, которая превратит любой сервер в защищённое хранилище. Выбор зависит от способа запуска, доступа сотрудников и последствий утечки. Для платёжных систем, больших команд и регулируемых данных потребуется отдельная модель безопасности и профессиональная проверка.
Какие настройки являются секретами
Секрет позволяет выполнять действие от имени приложения или пользователя: обращаться к платному API, отправлять сообщения ботом, читать базу, выпускать сертификат или управлять сервером. Имя переменной, публичный URL и идентификатор проекта сами по себе не всегда секретны. Их режим доступа определяют по тому, какие права они дают, а не по длине строки.
Начните с перечня переменных без значений. Для каждой запишите назначение, систему-владельца, права, процесс-потребитель и способ отзыва. Например, BOT_TOKEN нужен процессу бота, DATABASE_PASSWORD — backend, а публичный адрес формы — браузеру. Случай, когда одно значение обслуживает сразу несколько независимых проектов, стоит выделить: его замена затронет все эти проекты.
| Настройка | Кто обычно использует | Что выяснить |
|---|---|---|
| Токен бота | Backend бота | Как отозвать и перевыпустить |
| Ключ платного API | Серверный маршрут или worker | Область прав, лимиты и журнал использования |
| Пароль базы | Процесс приложения | Права роли и порядок смены |
| Ключ DNS API | Клиент продления сертификата | Какие зоны разрешено изменять |
| Публичный адрес сайта | Браузер и backend | Точно ли это публичная настройка |
Не вставляйте значения в эту таблицу или рабочую инструкцию. Документация должна объяснять, где уполномоченный человек получает доступ, но не дублировать сам доступ. Обзор OWASP о работе с секретами помогает рассматривать создание, использование, отзыв и замену как единый жизненный цикл.
Практический результат инвентаризации: любой обязательный ключ имеет владельца и понятный способ замены. Если единственный доступ остаётся в закрытом чате бывшего разработчика, настройка технически работает, но обслуживание проекта зависит от человека, который может быть недоступен. Решите эту проблему до аварии, не собирая секреты в общий Markdown.
Почему серверный ключ нельзя передавать в браузер
Код, отправленный браузеру, доступен посетителю. Спрятанное поле, сжатый JavaScript и непонятное имя переменной не обеспечивают конфиденциальность. Если frontend содержит ключ с серверными правами, пользователь способен извлечь его и выполнить запрос независимо от интерфейса сайта.
В сборщиках есть специальные префиксы публичных переменных. Например, Vite описывает переменные VITE_, которые попадают в клиентский код. Не помещайте туда приватный API-ключ. Название .env.production тоже не делает значение закрытым: важно, кто читает переменную и куда сборка её подставляет.
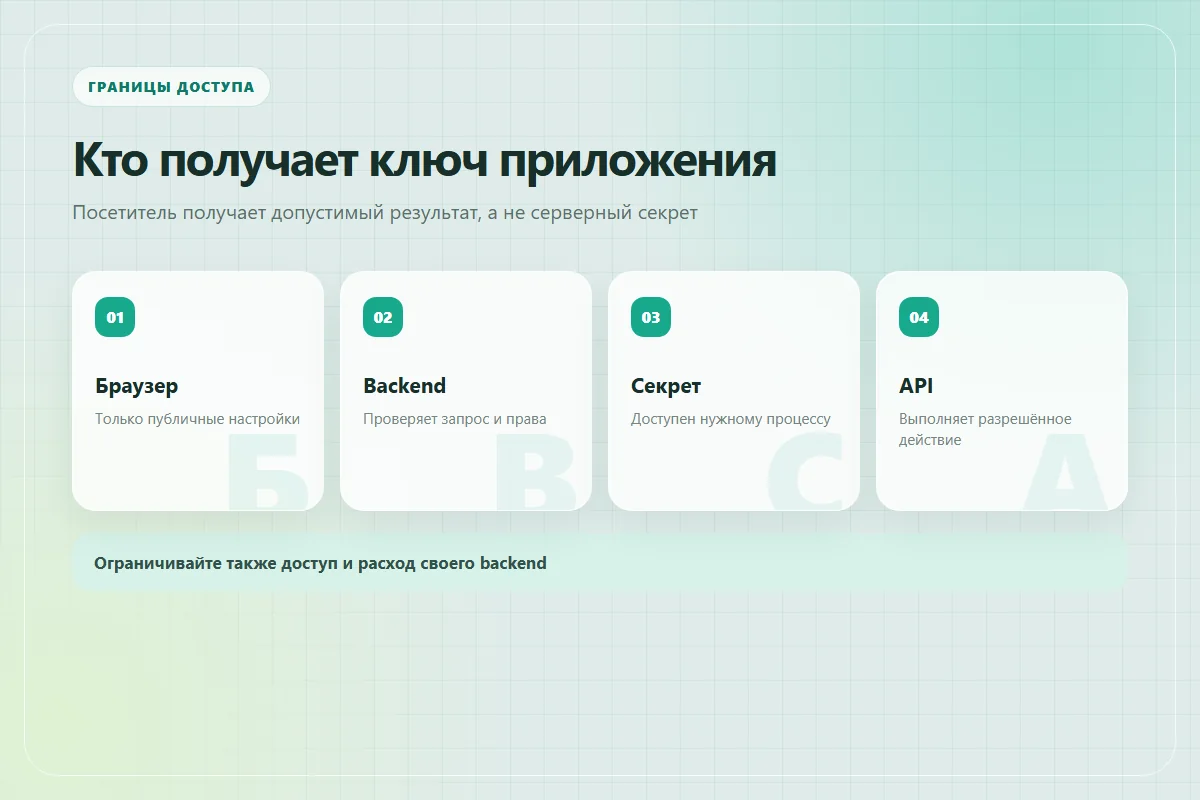
Обычная схема для платного API: браузер обращается к Вашему backend, backend проверяет допустимость действия и вызывает внешний сервис с закрытым ключом. При этом сам backend должен ограничивать доступ и расход. Если любой анонимный запрос запускает дорогую генерацию, скрытый ключ не предотвращает злоупотребление Вашим маршрутом.
Отдельные сервисы выпускают публичные клиентские ключи с ограниченными полномочиями. Не объявляйте их секретными автоматически, но и не считайте любой ключ публичным. Прочитайте документацию провайдера: разрешённые действия, ограничения домена, необходимость серверной авторизации. При сомнении сначала уточните тип ключа и не публикуйте его в сборке.
После изменения проверьте уже собранные файлы и доступные старые версии. Удаление строки из исходника не убирает её из опубликованного JavaScript, source map и кешированной копии. Если приватный ключ уже был в браузере, считайте его раскрытым и замените; одной новой сборки недостаточно.
Как организовать закрытый файл настроек на VPS
Для небольшого проекта допустима простая схема: отдельный файл конфигурации вне webroot и репозитория, ограниченные права, отдельный пользователь приложения. Это снижает случайную публикацию, но остаётся хранением открытого текста для того, кто имеет разрешённый доступ к файлу.
Сначала определите, кто читает файл: сам процесс приложения, менеджер служб или контейнерная среда. От этого зависит владелец и права. Файл root:root с режимом 600 не сможет прочитать процесс другого пользователя напрямую. Нельзя исправлять это выдачей всем права чтения; согласуйте механизм передачи с выбранным способом запуска.
Проверять владельца и режим можно без вывода содержимого:
stat -c '%U:%G %a %n' /etc/myapp/runtime.env
namei -l /etc/myapp/runtime.env
Путь /etc/myapp/runtime.env приведён как пример. Проверьте также права родительских каталогов. Не запускайте рекурсивное chmod по всей системе и не меняйте владельца рабочих данных без понимания служб. Защита одного файла не должна лишить приложение доступа к своей базе или пользовательским загрузкам.
Формат .env поддерживается конкретным загрузчиком, а не Linux автоматически. Например, Node.js документирует --env-file; доступность параметра зависит от установленной версии. Другие программы используют собственные библиотеки или вообще не читают .env. Перед запуском проверьте версию и ожидаемый формат, особенно для пробелов, кавычек и многострочных значений.
Не используйте произвольный .env как shell-скрипт через source, если файл не доверенный и формат не предназначен для shell. Не включайте set -x при загрузке секретов. Передача ключа прямо в командной строке также может оставить его в истории или диагностических данных. В инструкции показывайте имя переменной и путь, а заполнение выполняйте защищённым способом без печати значения.
Как передавать секрет только нужному процессу
Для systemd проверьте выбранный механизм передачи и ограничения версии. Переменные окружения удобны, но не являются универсальным защищённым каналом. Справочник systemd.exec описывает EnvironmentFile и механизм credentials, а также предупреждает об ограничениях окружения для чувствительных данных.
Не добавляйте ключ глобально в окружение всех пользователей VPS. Каждое приложение должно получать только свои настройки. Если используете файл для службы, проверьте, какой пользователь управляет процессом, кто может изменить unit и кто читает журнал. Администратор с полными правами всё равно имеет широкие возможности доступа; файловые разрешения не защищают от компрометации всей машины.
В Docker Compose механизм secrets предоставляет разрешённому сервису файл в /run/secrets. Это требует поддержки чтения файла самим приложением. Имя с суффиксом _FILE не является общей магией Docker: конкретная программа должна понимать такое соглашение.
Для file-backed secrets в обычном Compose защита исходного файла на хосте остаётся Вашей задачей. Не переносите обещания шифрования Docker Swarm на любой локальный compose.yaml. Проверьте права внутри контейнера и не добавляйте секреты в Dockerfile через ARG или ENV. Образ и его история могут распространиться значительно шире, чем рабочий сервер.
При масштабировании команды или числа сервисов рассмотрите специализированное хранилище с разграничением доступа и аудитом. Оно тоже требует настройки, резервирования и плана недоступности. Не усложняйте один небольшой бот только ради названия технологии, но оцените стоимость ручных замен: если десятки процессов получают один ключ, простая схема уже может быть недостаточной.
Как не унести секреты в сборку, архив и журнал
Публикуйте явно выбранные готовые файлы, а не весь каталог разработки. Репозиторий, .env, архивы и инструкции администратора должны оставаться вне публичного корня. Дополнительно закройте служебные пути на уровне веб-сервера: frontend-роутинг не заменяет запрет отдачи файлов.
Для небольшого статического сайта безопаснее отдельный каталог сборки. Перед загрузкой проверьте его состав, включая скрытые файлы и временные архивы. После публикации запросы к /.env, /.git/config и служебным документам должны возвращать 403 или 404, а не раскрывать файл. Ответ 200 с оболочкой SPA не доказывает выдачу секрета, но и не подтверждает корректную блокировку служебного пути.
Не выводите конфигурацию через публичный debug endpoint. В журнал пишите имя операции, код результата и идентификатор запроса, если он не раскрывает данные. Пароль, Authorization и полный URL с токеном туда не нужны. Проверьте также сообщения об ошибках: некоторые библиотеки печатают объект запроса целиком.
.gitignore помогает избежать нового добавления файла, но не удаляет уже закоммиченный секрет из истории. GitHub рекомендует сначала отозвать или заменить раскрытые данные. Исправление истории требует отдельного плана и не отзывает копии в чужих клонах.
Резервная копия с ключами тоже чувствительна. Ей нужны ограничение доступа, подходящая защита и документированный способ восстановления. Не добавляйте секрет в открытый архив только потому, что архив называется backup. Состав и проверка копий описаны в статье про резервное копирование VPS; здесь отдельно отметьте, кто сможет прочитать сохранённые настройки.
Как заменить ключ без потери контроля над проектом
Ротация — замена действующего секрета и прекращение использования старого. Перед плановой заменой найдите всех потребителей: основной процесс, worker, задания по расписанию, тестовый сервер и интеграции. Если забыть фоновую задачу, приложение может открываться нормально, а ночная обработка перестанет работать.
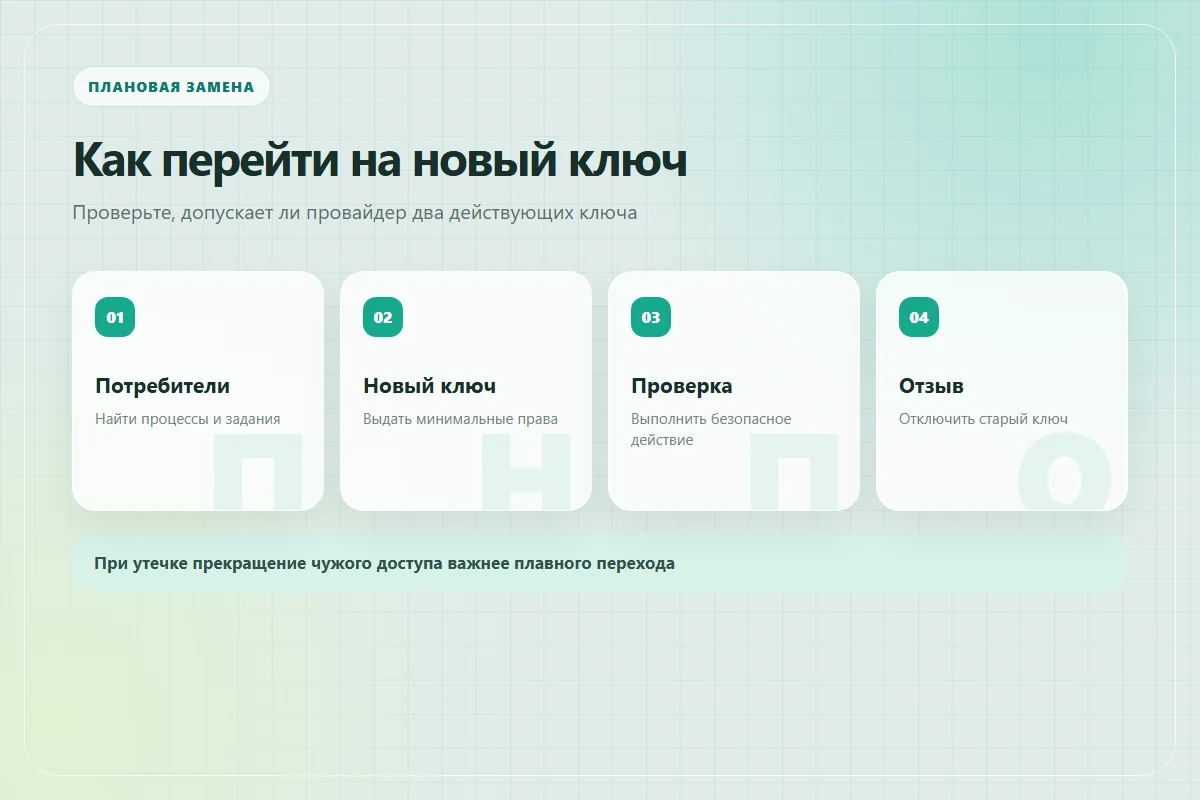
Если сервис поддерживает два ключа одновременно, можно создать новый с нужными правами, обновить потребителей, проверить действия и отозвать старый. Если второго активного ключа быть не может, заранее подготовьте окно и точный порядок переключения. Не обещайте нулевой простой без знания механизма провайдера и приложения.
После обновления файла выясните, когда процесс читает настройки. Многие программы получают окружение только при запуске; запись нового значения в файл сама по себе их не обновляет. Выполните предусмотренный перезапуск или перечитывание только нужного сервиса и проверьте его журнал. При изменении unit systemd отдельная операция daemon-reload не равна перезапуску приложения.
Проверяйте действие с минимальными последствиями: тестовый ответ бота, безопасное чтение API, запрос разрешённой тестовой записи. Не печатайте ключ, чтобы убедиться, что он загрузился. Лучше проверить успешную авторизацию и отсутствие отказов. Затем убедитесь, что старый ключ действительно отозван, а не просто удалён из одного файла.
При подтверждённой утечке не сохраняйте раскрытый ключ ради бесшовного перехода. Приоритет — остановить его использование посторонними, оценить последствия и восстановить доступ. Сохраните очищенные сведения об инциденте, проверьте журнал провайдера и выполненные действия. Если затронуты персональные или платёжные данные, потребуются дополнительные меры, которые эта инструкция не определяет.
Чек-лист доступа и замены секретов
Отметки остаются в Вашем браузере; значения ключей вводить не нужно. Чек-лист не сканирует сервер и не подтверждает безопасность автоматически. Каждый пункт отмечайте после фактической проверки.
Свяжите эту проверку с проверкой приложения перед запуском: незаметная утечка в сборке может быть опаснее видимой ошибки интерфейса. Для обсуждения схемы проекта есть Умная форма. Передайте названия технологий и проблему, но не сами токены, пароли или закрытые файлы.
Ответы на частые вопросы
Файл .env шифрует ключи
Нет. Обычно это текстовый файл настроек. Защиту определяют место хранения, права, механизм передачи процессу и доступ к серверу.
Можно ли хранить секрет в приватном репозитории
Приватность репозитория ограничивает круг читателей, но не делает историю подходящим хранилищем ключей. Для проекта используйте отдельный механизм секретов, а в репозитории оставляйте пример с именами переменных.
Достаточно ли удалить раскрытый ключ из исходника
Нет. Он мог остаться в истории, сборке, архиве или чужой копии. Отзовите ключ у провайдера и проверьте последствия, затем исправляйте места хранения.
Почему приложение не видит новый пароль после изменения файла
Процесс может читать настройки только при запуске либо использовать другой файл. Проверьте механизм загрузки и выполните штатное обновление только нужного сервиса.
Нужен ли отдельный ключ для тестового сервера
Если провайдер позволяет, разделение помогает ограничить права и последствия ошибок. Тестовый процесс не должен автоматически получать весь production-доступ.
Как дать администратору данные для диагностики
Передайте очищенную ошибку, время, имя переменной и способ запуска. Если доступ действительно нужен, предоставьте его через согласованный защищённый канал с минимальными правами, а не через публичную форму.