Статьи Nazara
Как настроить резервное копирование VPS и проверить восстановление
Как составить план резервного копирования VPS: что сохранять, где держать копии, как выбрать расписание и проверить восстановление сайта, бота или приложения.
 АвторЮлия Назарова
Надёжная резервная копия VPS — это не просто архив, который создаётся по расписанию. Это проверенный способ вернуть сайт, бота или приложение в рабочее состояние после ошибки, сбоя диска, неудачного обновления или потери сервера. Ниже — практический план: определить состав данных, вынести копии в отдельное хранилище, выбрать расписание и провести тестовое восстановление.
Какую задачу должна решать резервная копия
Начинать нужно не с выбора программы, а с двух ограничений бизнеса. Первое — сколько последних данных допустимо потерять. Если заявки поступают раз в день, ежедневная копия может быть достаточной. Если заказы и платежи появляются каждую минуту, потеря суток уже неприемлема. В профессиональной терминологии это ограничение называют RPO: допустимая точка потери данных.
Второе ограничение — сколько времени проект может не работать после сбоя. Одному сайту допустимо восстанавливаться несколько часов, а бот обработки заявок должен вернуться быстрее. Это ориентир RTO: допустимое время восстановления. RPO определяет частоту копирования, а RTO — насколько заранее нужно автоматизировать и отрепетировать возврат проекта.
Зафиксируйте один проверяемый результат: «После потери VPS мы разворачиваем проект в чистой среде, возвращаем данные не старше установленного срока и проходим основной пользовательский сценарий». Такая формулировка сразу показывает, что копировать и что проверять. Общая цель «делать бэкапы» не задаёт ни полноту, ни срок, ни критерий успеха.
Руководство Ubuntu по резервному копированию предлагает заранее определить, какие данные сохраняются, как часто создаются копии, где они находятся и как выполняется восстановление. Там же отдельно подчёркивается польза внешнего хранения: копия на другом носителе или площадке переживёт больше сценариев, чем архив рядом с оригиналом.
Что именно копировать на VPS
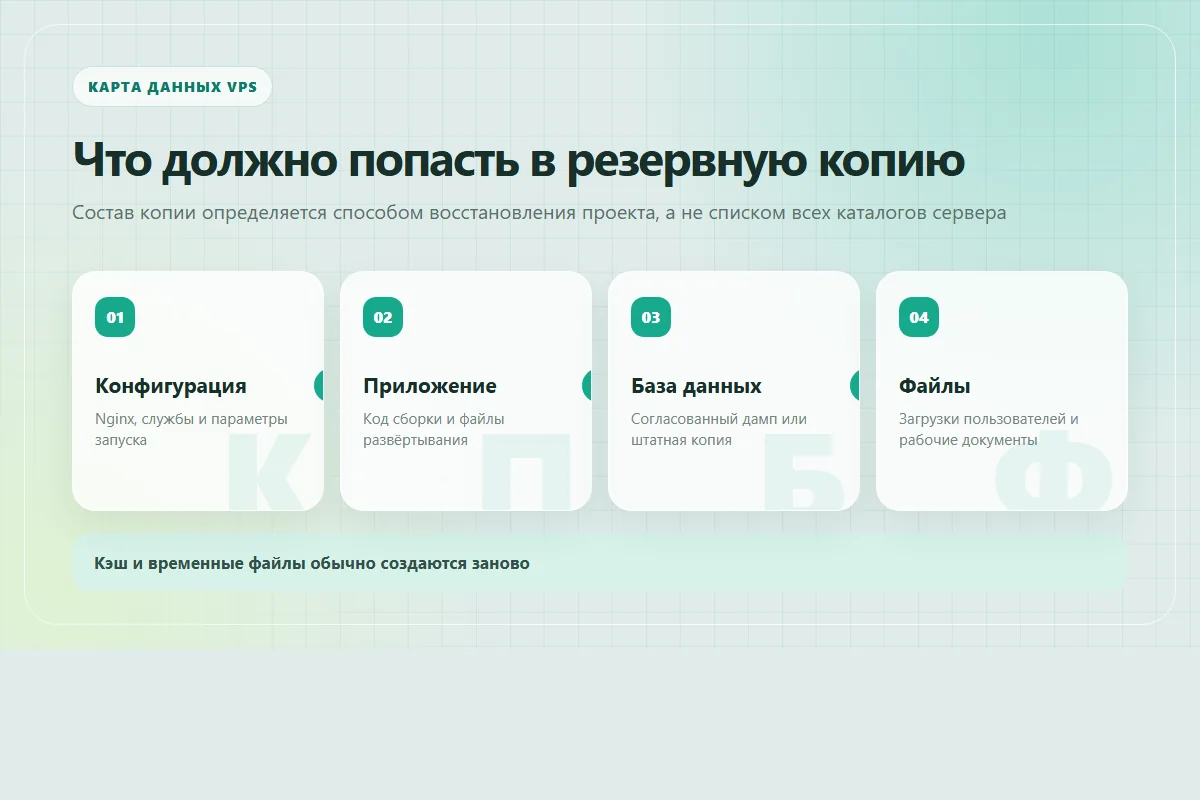
Составьте карту данных до настройки расписания. Проходите не по всем каталогам Linux подряд, а по шагам развёртывания проекта: от чистого сервера до работающего пользовательского сценария. Каждый файл или набор данных должен иметь понятное назначение при восстановлении.
| Что сохранять | Примеры | Как проверить |
|---|---|---|
| Конфигурацию системы | Nginx, systemd-службы, задания расписания, правила запуска | Сервисы стартуют после перезагрузки, домен открывается по HTTPS |
| Файлы развёртывания | Docker Compose, миграции, сценарии сборки, зафиксированные версии | Проект собирается и запускается в чистой среде |
| Базу данных | Согласованный дамп или штатная копия СУБД | Дамп импортируется, записи и связи доступны приложению |
| Пользовательские данные | Загрузки, документы, изображения, вложения | Файлы открываются, права доступа и связь с базой сохранены |
| Постоянные Docker-данные | Именованные volumes и bind-mount каталоги | Контейнеры видят восстановленные данные после запуска |
| План доступа | Список необходимых секретов, ключей и внешних сервисов | Секреты возвращаются отдельно защищённым способом |
Исходный код удобнее хранить в системе контроля версий, а не считать единственную копию репозитория на сервере резервной. Однако в плане восстановления всё равно должны быть указаны точный релиз, конфигурация сборки и способ получить зависимости. Иначе код существует, но быстро воспроизвести работавшую версию не получится.
Кэш, временные файлы, журналы с коротким сроком жизни и автоматически загружаемые зависимости обычно можно создать заново. Их исключение уменьшает размер и время передачи. Но решение должно быть осознанным: если журналы нужны для расследования инцидента или аудита, для них устанавливают отдельную политику хранения.
Секреты требуют особого обращения. Не складывайте открытый файл .env, приватный SSH-ключ и обычный архив в одно незащищённое хранилище. Можно использовать шифрование копии, отдельный менеджер секретов или независимый защищённый канал. Обязательно запишите, кто и как получит эти данные при аварии: секрет, который есть только на потерянном сервере, восстановлению не поможет.
Почему базы данных и Docker требуют отдельного подхода
Работающую базу данных нельзя по умолчанию копировать как обычную папку. В момент чтения её файлы могут находиться в разных состояниях: одна операция уже записана, другая ещё находится в памяти, третья меняет служебные структуры. Получившийся набор файлов способен выглядеть полным, но не запуститься или содержать несогласованные данные.
Используйте штатный механизм конкретной СУБД. Например, официальная документация PostgreSQL описывает SQL-дампы, резервное копирование на уровне файловой системы и непрерывное архивирование как разные подходы. Утилита pg_dump создаёт согласованный экспорт одной базы и не блокирует других пользователей на время чтения, но роли и другие объекты всего кластера требуют отдельного учёта, например через pg_dumpall. Формат и способ восстановления нужно выбрать до автоматизации.
Для небольшого проекта часто понятнее делать регулярный дамп базы, проверять код завершения команды и затем передавать файл в отдельное хранилище. Для большой базы с жёсткими требованиями по времени простого дампа может быть недостаточно: тогда схему выбирает администратор СУБД с учётом журнала транзакций, нагрузки и требуемой точки восстановления.
С Docker действует похожий принцип. Контейнер можно пересоздать из образа, но данные в его записываемом слое не следует считать постоянным хранилищем. Docker рекомендует использовать volumes для постоянных данных и отдельно описывает их резервное копирование, восстановление и перенос. В инвентаризации укажите каждый volume, связанный сервис и порядок остановки или согласованного снимка.
Проверьте зависимость между базой и пользовательскими файлами. Если в базе записано имя загруженного документа, а каталог с самим документом сохранён на час раньше, после восстановления появятся ссылки на отсутствующие файлы. Для связанных наборов нужен общий момент копирования или процедура, которая приводит их к согласованному состоянию.
Где хранить копии и как разделить риски
Копия на том же VPS защищает от случайного удаления одного файла, но не от потери всего сервера, учётной записи, диска или ошибочной команды, затронувшей оба каталога. Поэтому хотя бы один экземпляр должен находиться на другой площадке с отдельными реквизитами доступа.
Практический ориентир — правило 3-2-1: три экземпляра данных, два типа хранения, один экземпляр вне основной площадки. Его приводит CISA в памятке о вариантах резервного копирования. Это не магическая гарантия и не обязательная для всех схема, но полезная проверка независимости: один сбой не должен уничтожить оригинал и все копии одновременно.
Внешним хранилищем может быть объектное хранилище, другой сервер, управляемый сервис резервного копирования или защищённый локальный носитель. При выборе проверьте не только цену за гигабайт, но и шифрование, контроль доступа, версионирование, стоимость и скорость обратной загрузки, срок удаления и возможность запретить изменение уже записанных копий.
Посмотрите отдельное хранилище для копий
Если копии нужно вынести с рабочего VPS, откройте заказ резервного хранилища AdminVPS. Сначала определите необходимый объём, срок хранения и порядок восстановления, затем выбирайте подходящий вариант.
Разделите полномочия. Если украденный ключ администратора VPS позволяет удалить и сервер, и все резервные копии, площадки физически разные, но риск остаётся общим. Для хранилища создайте отдельную учётную запись с минимальными правами: процессу копирования обычно требуется добавлять новые данные, но не обязательно безвозвратно удалять всю историю.
Шифруйте копии, содержащие персональные данные, коммерческие документы или секреты. При этом ключ расшифрования и пароль репозитория должны храниться отдельно и быть доступны по аварийному регламенту. Потеря единственного пароля превращает исправный зашифрованный архив в недоступный набор данных.
Как выбрать расписание и срок хранения
Частоту определяет скорость изменения данных и допустимая потеря, а не привычная формула «раз в сутки». Конфигурация Nginx может меняться раз в месяц, база заявок — каждую минуту, пользовательские загрузки — несколько раз в день. Для них допустимы разные расписания, если итоговый набор остаётся согласованным.
Начните с таблицы: набор данных, частота изменений, допустимая потеря, время копирования и время восстановления. Если бизнес допускает потерю не более часа, ежедневный архив заведомо не соответствует задаче. Если копирование большой базы занимает дольше выбранного интервала, придётся менять технологию, а не просто чаще запускать ту же команду.
Срок хранения отвечает на другой вопрос: как далеко назад нужно вернуться. Ошибку могут заметить не сразу. Если испорченные данные перезаписывают единственную вчерашнюю копию, автоматизация аккуратно размножает проблему. Поэтому обычно хранят несколько поколений: частые свежие копии и более редкие старые.
Схема «ежедневные, еженедельные и ежемесячные» — только пример, а не универсальная норма. Для каждого уровня укажите точное количество, причину и стоимость. Удаление по сроку должно происходить после успешного создания новой копии и с учётом требований к документам, персональным данным и договорам.
Планируйте окно для полной копии и нагрузку на сервер. Архивация, чтение базы и передача данных расходуют процессор, диск и сеть. Запускайте тяжёлые операции в подходящее время, ограничивайте ресурсы при необходимости и наблюдайте, не ухудшает ли копирование основной пользовательский сценарий.
Как автоматизировать копирование и не пропустить сбой
Автоматизация состоит минимум из пяти частей: подготовить согласованные данные, создать копию, передать её в независимое хранилище, применить срок хранения и сообщить результат. Если выполняется только команда архивации, остальные риски остаются незаметными.
В качестве документированного примера можно рассмотреть restic. Он создаёт зашифрованный репозиторий, сохраняет снимки, умеет проверять структуру командой restic check и восстанавливать выбранный снимок в указанную папку. Это не рекомендация единственного инструмента: важнее, чтобы выбранное решение поддерживало ваше хранилище, шифрование, проверку и понятную процедуру восстановления.
Пароль репозитория restic обязателен для доступа к данным; официальная документация предупреждает, что потерянный пароль восстановить нельзя. Не размещайте пароль прямо в общем сценарии или журнале. Файл с секретом должен иметь ограниченные права, а аварийная копия пароля — храниться отдельно от самого репозитория.
Каждый запуск должен оставлять наблюдаемый результат: время начала и завершения, код возврата, объём новых данных, идентификатор снимка и причину ошибки. Настройте уведомление не только о явном сбое, но и об отсутствии свежей успешной копии. Молчание задания расписания не означает успех: служба могла не запуститься, диск — заполниться, а ключ доступа — истечь.
Проверка целостности репозитория полезна, но не заменяет восстановление приложения. Она подтверждает структуру копии на уровне инструмента, а не наличие всех нужных файлов, правильные версии программ, права доступа и работоспособность бизнес-сценария. Эти уровни контроля дополняют друг друга.
Как проверить восстановление проекта
Проверяйте копию вне рабочего каталога. Восстановление поверх действующего проекта может уничтожить свежие данные и скрыть недостающие шаги. Подойдёт временный VPS, изолированная виртуальная машина или отдельная папка и тестовые контейнеры — выбор зависит от архитектуры и чувствительности данных.
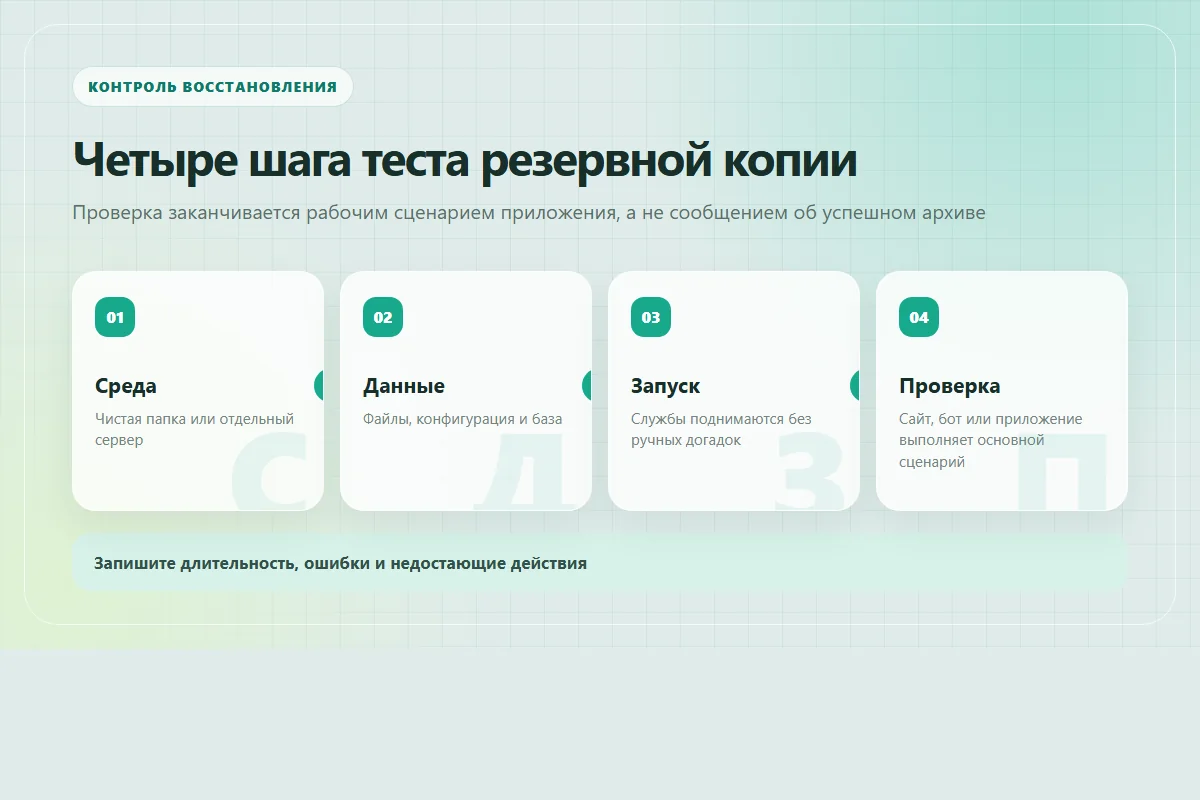
- Подготовьте чистую среду. Зафиксируйте версию операционной системы, доступные ресурсы и сетевые ограничения. Не используйте незаписанные настройки старого сервера.
- Верните конфигурацию и приложение. Установите зависимости, разверните нужный релиз, настройте службы и доменные параметры без публикации тестовой среды в открытый интернет.
- Восстановите данные. Импортируйте базу штатным инструментом, верните uploads и volumes, примените владельцев файлов и минимально необходимые права.
- Добавьте секреты отдельно. Убедитесь, что тест не отправляет реальные письма, платежи или уведомления клиентам. Для внешних систем используйте тестовые ключи или безопасный режим.
- Запустите службы. Проверьте журналы, миграции, сетевые соединения, свободное место и автоматический старт после перезагрузки.
- Пройдите пользовательский сценарий. Откройте страницу, войдите в допустимую тестовую учётную запись, создайте безопасную запись или отправьте тестовое сообщение боту.
Запишите фактическое время от начала аварийной процедуры до работающего сценария и сравните его с RTO. Отдельно измерьте возраст восстановленных данных и сравните с RPO. Если значения превышены, нужно менять расписание, способ хранения или процедуру — сам факт успешного запуска проблему не закрывает.
Ubuntu в справочнике по резервному копированию прямо предлагает тестировать архив восстановлением в другой каталог. Это минимальная проверка файлов. Для приложения добавьте проверку базы, конфигурации, разрешений и поведения. После теста обновите инструкцию: каждая ручная догадка во время восстановления должна превратиться в записанный шаг или автоматическую команду.
Как собрать рабочий план резервного копирования
Сведите решения в один короткий документ, доступный ответственному человеку. Он должен позволять начать восстановление без поиска команд по старым чатам. Не включайте в документ открытые пароли и приватные ключи — укажите безопасное место и порядок получения доступа.
- Перечислите критичные данные и владельца каждого набора.
- Установите допустимую потерю данных и время восстановления.
- Выберите штатный способ копирования базы и постоянных Docker-данных.
- Определите отдельное хранилище, шифрование и права удаления.
- Назначьте расписание и количество сохраняемых поколений.
- Добавьте журналирование и уведомление об отсутствии свежей копии.
- Проведите тест в чистой среде и запишите фактическое время.
- Назначьте дату следующей проверки после существенных изменений проекта.
Если VPS ещё только выбирается, сначала определите объём данных и требования к восстановлению в статье как выбрать VPS для сайта, бота или приложения. Общую подготовку нового сервера продолжает чек-лист настройки VPS после покупки, а перед публикацией проекта пригодится проверка веб-приложения перед запуском. Все материалы направления собраны в разделе «Серверы и инфраструктура».
Частые вопросы
Достаточно ли снимка VPS у провайдера?
Снимок удобен для быстрого отката, но не должен быть единственной копией. Он может зависеть от той же учётной записи, площадки и правил удаления, что и сервер. Уточните, что именно попадает в снимок, как долго он хранится и можно ли выгрузить данные. Для независимости держите ещё одну проверенную копию вне исходного VPS.
Как часто делать резервную копию VPS?
Частота зависит от допустимой потери данных. Если можно потерять не больше часа заявок, копирование раз в сутки не подходит. Конфигурацию, базу и пользовательские файлы можно сохранять с разной частотой, но при восстановлении они должны образовать согласованный набор.
Можно ли архивировать каталог PostgreSQL во время работы базы?
Не используйте обычное копирование рабочего каталога как способ по умолчанию. Выберите официальный механизм PostgreSQL: согласованный дамп, файловую копию при выполнении требуемых условий или непрерывное архивирование. Конкретный вариант зависит от размера базы и требуемой точки восстановления.
Нужно ли класть файл .env в резервную копию?
Для восстановления значения секретов нужны, но хранить открытый .env рядом с обычным архивом рискованно. Используйте зашифрованную копию или отдельный менеджер секретов, ограничьте доступ и заранее опишите аварийное получение данных. Никогда не публикуйте .env в репозитории или доступном по HTTP каталоге.
Как понять, что резервная копия действительно работает?
Восстановите её в отдельной чистой среде, запустите службы и выполните основной пользовательский сценарий. Дополнительно проверяйте целостность средствами выбранного инструмента, свежесть последнего успешного снимка и уведомления. Только тест восстановления подтверждает полноту всей процедуры.
Сколько времени хранить резервные копии?
Срок зависит от того, когда может обнаружиться ошибка, требований к документам и стоимости хранения. Оставляйте несколько поколений, чтобы не перезаписать единственную исправную копию повреждёнными данными. Зафиксируйте точные сроки для каждого набора и регулярно пересматривайте их.